
Veilige segmentatie
Veilige gegevensuitwisseling. Fysiek afgedwongen in één richting.
Uw netwerken moeten informatie uitwisselen. Ze hebben geen terugweg nodig.
Verbind kritieke en vertrouwelijke omgevingen via een door hardware afgedwongen, eenrichtingsgrens. Zorg dat de gegevens blijven stromen. Houd de controle over de richting.
Van meet af aan eenrichtingsverkeer
01 / 01
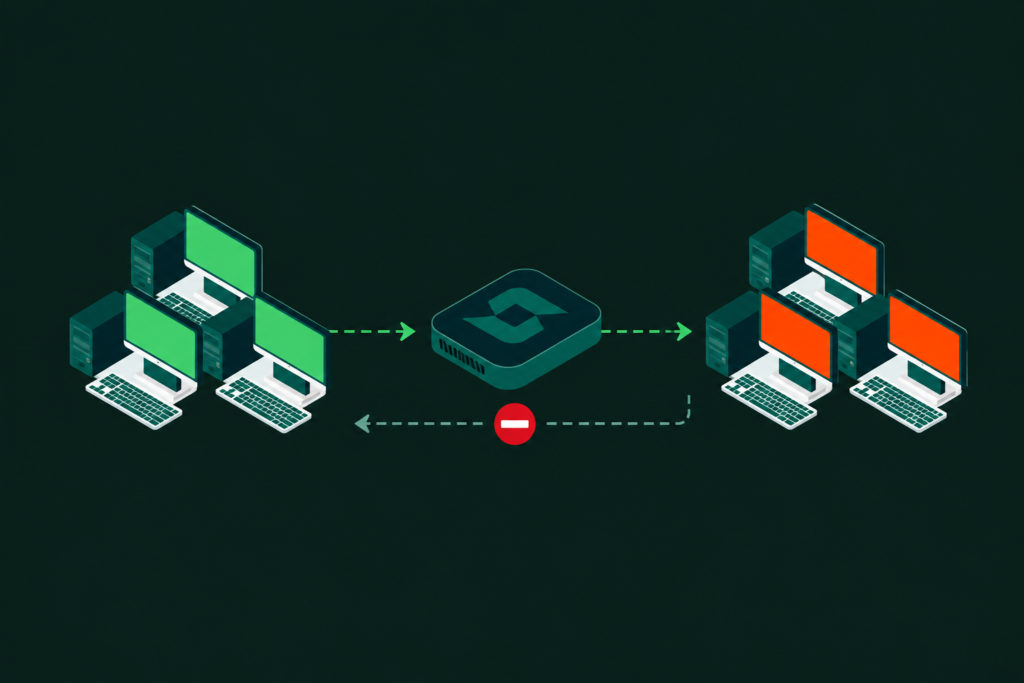
brondomein
Kritiek netwerk
HARDWARE-GRENS
DataDiode
ONTVANGEND DOMEIN
Gekoppelde systemen
GEEN FYSIEK TERUGKEERPAD
Kies uw architectuur
Je hoeft niet te kiezen tussen twee beveiligingsconcepten. Je kiest de vormfactor die bij jouw omgeving past.
Hardware, software, proxyservers en ondersteuning. Eén totaaloplossing.
COMPACT & GEÏNTEGREERD
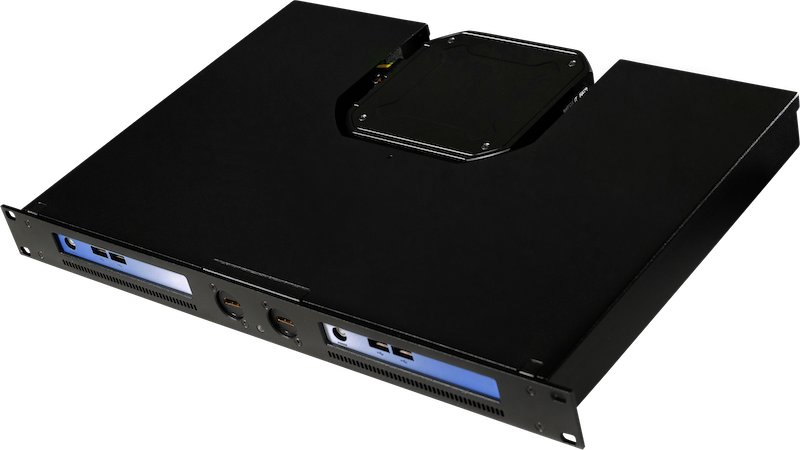
Sentyron DataDiode
Een geïntegreerd 1U-ontwerp voor omgevingen waarin rackruimte en eenvoudige implementatie van belang zijn.
Architectuur
Diode en proxies geïntegreerd in 1U
Doorvoer
1 Gbps
Garantie
CC- EAL7+ DataDiode -component
AFZONDERLIJK & VERSTERKT
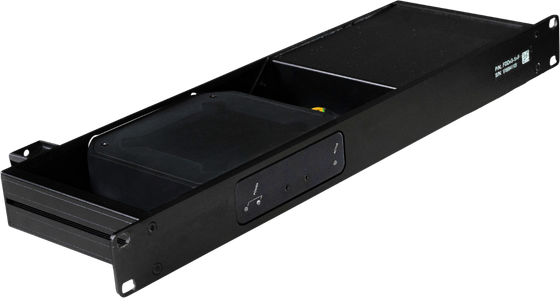
Sentyron DataDiode
Een afzonderlijke diode-en-proxy-architectuur voor veeleisende fysieke en operationele omgevingen.
Architectuur
Robuuste eenheid met externe proxies
Doorvoer
1 of 10 Gbps
Opties
TEMPEST tot SDIP-27 niveau A
VERZEKERING IN DE CONTEXT
Sentyron Vermeldt CC EAL7+ en NATO COSMIC TOP SECRET voor de robuuste uitvoering, naast uitgebreide omgevingsbereiken en schok- en trillingsbestendigheid. Voor Andean geldt de vermelding CC EAL7+ hier voor de DataDiode-component. Neem contact op met Sentyron om de geëvalueerde configuratie, het goedkeuringsbereik en de omgevingsopties voor uw implementatie te bevestigen.
Twee beveiligingsdoelstellingen. Eén fysisch principe.
De keuze hangt af van wat je wilt beveiligen: gevoelige informatie binnenhouden of externe opdrachten buiten houden.
01 / VERTROUWELIJKHEID
Zorg ervoor dat goedgekeurde informatie in een vertrouwelijk domein terechtkomt, terwijl wordt voorkomen dat informatie via dezelfde verbinding weer naar buiten stroomt.
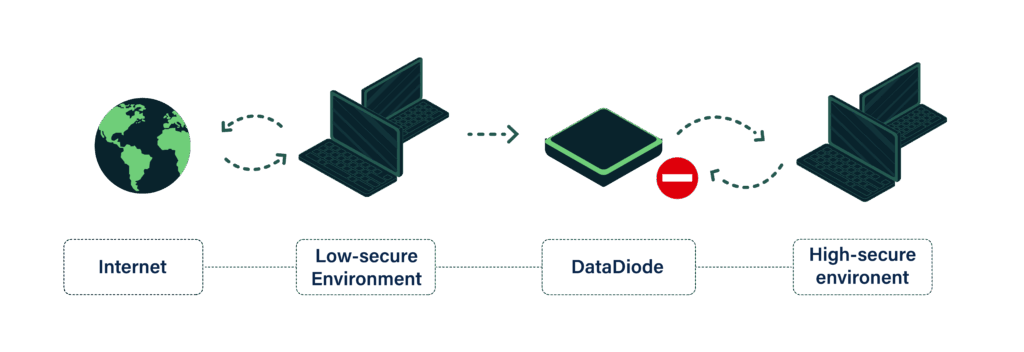
Geblokkeerde richting: vertrouwelijk netwerk → buiten
Doelstelling inzake vertrouwelijkheid. Inkomende inhoud valideren en classificatiemaatregelen handhaven.
02 / INTEGRITEIT
Exporteer operationele informatie voor monitoring en analyse, waarbij wordt voorkomen dat het ontvangende netwerk via die grens commando’s terugstuurt.
Geblokkeerde richting: bedrijfsnetwerk → kritieke OT
Integriteitsdoelstelling. Zichtbaarheid behouden zonder een omgekeerd netwerkpad toe te voegen.
IEC 62443 koppelt beveiligingseisen aan de bedreigingen waaraan een industriële omgeving moet kunnen weerstaan. Het gaat hierbij om beveiligingsniveaus, niet om niveaus van organisatorische volwassenheid.
IEC 62443 / Beveiligingsniveaus
Bescherming tegen onopzettelijke inbreuken op de beveiliging.
SL1 / ARCHITECTONISCHE OVERWEGINGEN
Breng de bedrijfsmiddelen in kaart, scheid de domeinen en leg vast welke informatie elke grens moet passeren. Een eenvoudige segmentatie en duidelijke werkwijzen helpen om onopzettelijke of toevallige overtredingen te beperken.
Beperkte middelen, algemene vaardigheden en een lage motivatie.
SL2 / ARCHITECTONISCHE OVERWEGINGEN
Beperk de communicatie tot toegestane stromen en versterk de controles die deze afdwingen. Ga na of een eenrichtingsstroom een overbodige bidirectionele verbinding kan vervangen.
Beperkte middelen, IACS-specifieke vaardigheden en een matige motivatie.
SL3 / ARCHITECTONISCHE OVERWEGINGEN
Voor kritieke grenzen die worden blootgesteld aan geavanceerde bedreigingen, moet worden onderzocht of gedeelde diensten of bidirectionele verbindingen de onafhankelijkheid van het netwerk ondermijnen. Een fysiek eenrichtingspad kan de kwetsbaarheid verminderen wanneer de vereiste gegevensstroom in één richting verloopt.
Uitgebreide kennis, IACS-specifieke vaardigheden en een hoge mate van motivatie.
SL4 / ARCHITECTONISCHE OVERWEGINGEN
Bij zeer bekwame tegenstanders moet u afhankelijkheden en resterende communicatiepaden nauwkeurig onderzoeken. Door hardware afgedwongen richting kan bijdragen aan isolatiedoelstellingen, mits dit wordt gecombineerd met passende maatregelen op het gebied van inhoud, eindpunten en operationele controles.
Verschillende bedieningselementen. Verschillende eigenschappen.
BELEIDSDWINGEND
Regelt het bidirectionele verkeer via softwareregels.
+ Flexibele aansluitmogelijkheden
Dat hangt af van de software en de configuratie.
FYSIEKE ONTKOPPELING
Maakt de verbinding met netwerken ongedaan. Gegevens worden via afzonderlijke overdrachten verzonden.
+ Geen direct netwerkpad
Handmatige overboekingen vergen tijd en zorgvuldigheid.
DOOR HARDWARE AFGEDWONGEN
Verzendt gegevens in één richting. Blokkeert het retourpad fysiek.
+ Geautomatiseerde, door hardware afgedwongen overdracht
Vereist een passende integratie met de applicatie.
Toepassingen in de praktijk
Bepaal eerst de toegestane werkwijze. Kies vervolgens de tussenstappen, validatie- en werkprocedures die daarbij aansluiten.
01 / ZICHTBAARHEID
Leid telemetriegegevens door naar de IT-afdeling of een SOC zonder dat er een inkomend controlepad naar de fabriek is.
OT → IT / SOC
02 / ONDERHOUD
Importeer goedgekeurde updates in een afgeschermd domein met afzonderlijke inhoudscontroles.
UPDATE STAGING → BEVEILIGD DOMEIN
03 / INFORMATIE
Ondersteuning van geautoriseerde overdrachten tussen domeinen. De controles op de richting en vrijgave volgen het classificatiebeleid.
GOEDGEKEURDE BRON → ONTVANGEND DOMEIN
Schrijft IEC 62443 het gebruik van DataDiodes op SL3 of SL4 voor?
Nee. IEC 62443 definieert beveiligingseisen voor systemen, zones en leidingen. Een DataDiode kan een op risico’s gebaseerd segmentatieontwerp ondersteunen, maar de gekozen architectuur moet in haar geheel aan de geldende eisen voldoen. Beveiligingsniveaus zijn geen volwassenheidsniveaus of productranglijsten.
Hoe werken bidirectionele toepassingen binnen dit systeem?
Proxyserveren verwerken applicatiesessies aan beide kanten afzonderlijk en verzenden ondersteunde gegevens via het eenrichtingspad. De compatibiliteit en het verzendgedrag moeten per protocol en per gebruikssituatie worden beoordeeld; niet elke interactieve applicatie kan zijn oorspronkelijke gedrag behouden.
Is „Andean” minder veilig dan „Ruggedised”?
Het verschil zit hem vooral in de vormfactor en de architectuur: een geïntegreerd, compact apparaat versus een afzonderlijke, robuuste opstelling. Beide maken gebruik van hardwarematig afgedwongen eenrichtingscommunicatie. Maak je keuze op basis van de doorvoercapaciteit, de fysieke omgeving en de vereiste goedkeuringsomvang voor de specifieke configuratie.
Veelgestelde vragen
Kies je gateway
Compact en geïntegreerd, of een afzonderlijke, robuuste architectuur.
Hulp nodig bij het kiezen? Neem contact op met een expert